智慧防護
全面治理企業 AI 效能。
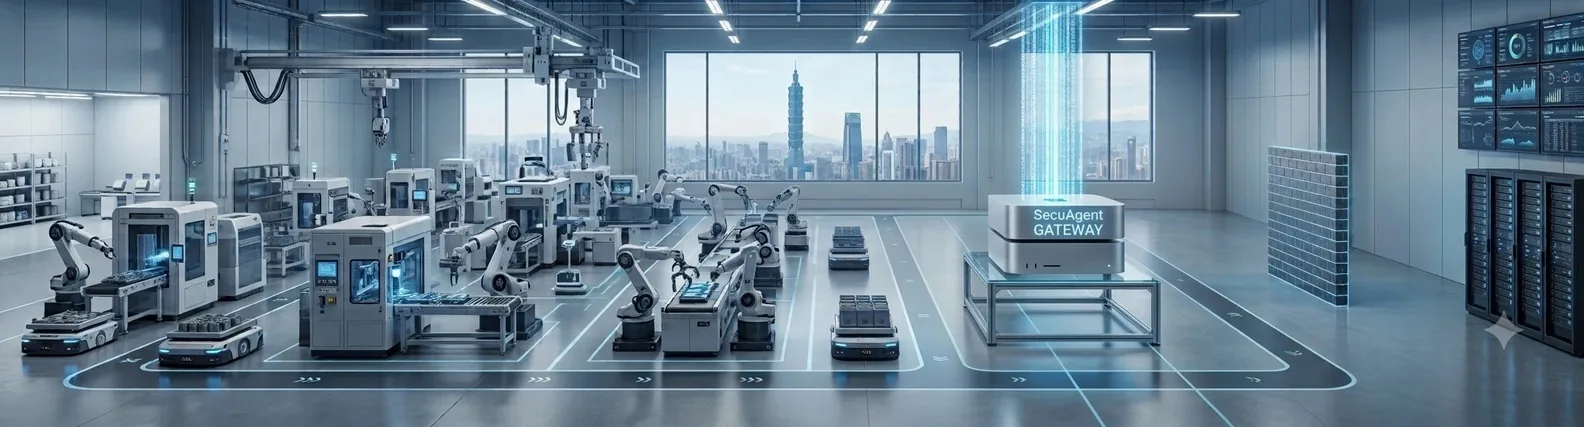
一鍵阻絕資安弱點,在地優化 Prompt 產出,並動態評估員工 AI 職能——SecuAgent® 以輕量化治理網關為核心,讓企業 AI 應用安全、高效、可衡量。
不只防守,
更要讓 AI 用得更好。
SecuAgent 從單純的資安防線,升級為完整的 AI 治理與效能平台。
智慧資安護欄
在地端阻絕 14 類 AI 弱點、防止機密外洩與指令攻擊;RBAC/ABAC 四維度授權採 Fail-Closed 預設拒絕,確保合規。
Prompt 地端優化
自動提升員工提示詞品質,在地端優化複雜 Prompt,確保 AI 回應更精準。
AI 職能數據治理
產出匿名化的 AI 職能矩陣報告,可視化全公司 AI 使用水準與提效績效。
算力、資安、預算
三座大山,一座比一座陡。
2026 年全球 AI Agent 爆發,但台灣 160 萬家中小企業面臨三大治理困局——尤其在《AI 基本法》與《個人資料保護法》法規日趨嚴格下,「低成本、高隱私、防洩漏、可治理」已是企業 AI 基礎設施的剛性需求。
帳單炸彈
雲端 API 按量計費,員工濫用或排程不當時月底帳單不可預期。自購硬體又面臨折舊與運維地獄。
資料洩漏
金融、醫療、零售業握有大量個資與商業機密,員工直接將未去敏資料送往公有雲,隱私完全裸奔。
治理失序
各部門缺乏統一的提示詞管理與模型監控,AI 輸出品質不穩定,多模型切換需重寫程式碼。
安全、智慧、省錢
一個平台,三道防線。
從邊緣端到雲端,SecuAgent 提供完整的 AI 治理鏈路,讓前端工程數天內即可安全上線。
SecuAgent 端點防護
三路透明網絡攔截架構:系統級 TUN/WFP 擷取桌面應用(如 Electron 版 Claude)HTTPS 流量、瀏覽器插件攔截 claude.ai 等網頁對話、CLI 守護進程監控開發者終端機日誌,確保資料 100% 經過去敏引擎。
system → utun4 / WFP 內核級 TLS MITM
browser → Chrome MV3 Content Script
cli → Rust 守護進程 · 800ms 輪詢
// 100% 覆蓋所有出網通道
智慧路由,意圖導向分流
依查詢複雜度與敏感度,自動分派至 8B/26B/70B 分級模型;毫秒級延遲/故障自動切換,前端無感。
毫秒級雙重安全過濾
SecuGuard(智微軟體自研,F1=0.9653,誤判率僅 0.19%)+ IBM Granite Guardian 3.0 雙模型交叉驗證,涵蓋個資外洩、智慧財產權侵害、程式碼濫用等 14 類危害分類,同步攔截越獄攻擊與幻覺評估。
黃金提示詞資產庫
版本控制、權限管理、自動優化工程、Prompt Injection 注入防護,輸出品質評分閉環。
Kubernetes + KEDA 自動擴縮容
依模型家族劃分節點群組,Enterprise/Paid/Free 三租戶加權公平排程(Weighted Fair Queueing)確保共享 GPU 池不被單一租戶排擠,並具備跨區 DNS Failover 自動復原機制。
重複 Prompt 零成本
Redis + Embedding 相似度比對,直接命中快取不佔用 GPU;搭配 Idempotency Key 計費管線,用量與扣款零誤差。
權限即是檢索邊界
知識庫依部門與敏感度切分為獨立 Partition,存取權限直接決定檢索範圍,而非事後過濾結果——查不到的資料,從一開始就不在檢索範圍內。
Fail-Closed × 不可竄改稽核
RBAC/ABAC 四維度交叉授權,任何屬性缺漏預設「拒絕存取」;雜湊鏈稽核日誌 + 加密刪除(Crypto-Shredding),同時滿足不可竄改稽核與個資「被遺忘權」。
從混亂到可控
企業級 AI 治理能力,一次到位。
SecuAgent 帶來的不只是技術改善,而是完整的 AI 治理能力升級。
雲原生 × 邊緣防護
每一層都有明確的技術指標。
從端點到雲端的完整技術鏈路,每個環節都經過工程驗證。
國際認證
建立長期可信任的治理基礎。
SecuAgent 正朝向下列國際資安與 AI 治理標準規劃認證路徑,逐步強化企業級信任基礎。
ISO/IEC 27001
ISMS 資安管理系統
SSDLC / SBOM
內部開發團隊建立與執行
OWASP ASVS / 滲透測試 / 弱掃
內部開發團隊建立與執行
ISO/IEC 42001
AI 管理系統
ISO/IEC 27701
PIMS 隱私資訊管理
不是比誰的模型大,
是比誰的治理設計得更周全。
同樣號稱「安全」,差別在設計階段就決定了——是事後補救,還是天生如此。
還有疑問?
這裡先幫你解答。
企業導入 AI 安全閘道前最常見的問題,我們直接誠實回答。
SecuAgent 是一套企業級 AI 安全閘道(AI Security Gateway),專為企業在雲端 LLM 與地端系統之間安全處理個資與商業機密而設計。核心功能包括邊緣去敏遮蔽、智慧路由分流,以及雲地混合算力排程,讓企業能以可控的成本,安全地導入 AI 應用。
去敏引擎採正則表達式+輕量 NLP 混合技術,鎖定個資特徵即時解析遮蔽;安全護欄層另外有 SecuGuard(F1=0.9653,誤判率 0.19%)與 IBM Granite Guardian 3.0 雙模型交叉驗證,降低單一模型誤判的機率。建議在 14 天免費評估期間,針對貴公司實際的對話樣態做調校與驗收。
不會。知識庫採多重 RAG 分區設計,依部門與敏感度切分為獨立 Partition,存取權限直接決定檢索邊界,而非事後過濾結果;同時搭配 RBAC/ABAC 四維度交叉授權(部門、職能、密級、Need-to-know),任何授權屬性缺漏時系統預設「拒絕存取」(Fail-Closed),不會因設定疏漏而曝險。
提供 14 天免費評估,工程團隊協助從 PoC 到正式上線;端點防護是在系統層、瀏覽器層與 CLI 層做透明攔截,不需要員工改變既有操作習慣,正式上線前會完成第三方資安滲透測試。
提供硬性配額熔斷+包月定額的計費模式,避免雲端 API 按量計費造成的帳單炸彈。實際報價會依貴公司用量與部署方式(地端/雲地混合)評估,建議透過預約評估取得對應方案的明確報價。
目前 ISO/IEC 27001、ISO/IEC 42001、ISO/IEC 27701 尚未取得,都是規劃中的認證路徑;SSDLC / SBOM 與 OWASP ASVS/滲透測試/弱掃則已於研發流程中導入執行。我們如實標示「規劃中」而非宣稱已取得,會逐步推進並在取得後更新公開資訊。
我們用「加密刪除」(Crypto-Shredding)化解這個衝突:所有稽核事件以雜湊鏈串接,任何竄改都能立即被偵測,滿足長年留存與不可否認性要求;而刪除請求刪除的是該資料主體專屬的解密金鑰,歷史軌跡完整保留、但個資已永久無法還原。若有訴訟或調查正在進行,刪除請求也會被法遵優先權(Legal Hold)機制自動凍結。
三路攔截架構(系統級 TUN/WFP、瀏覽器插件、CLI 守護進程)設計上鎖定公司配發、受管理裝置上的桌面應用、瀏覽器與開發終端;完全未受管理的個人裝置不在標準覆蓋範圍內,如有 BYOD 情境建議在評估階段特別討論。
不綁定單一供應商。智慧路由依查詢複雜度將請求分流至輕量開源模型或高階商業模型,並可依模型延遲、故障做毫秒級自動切換,模型部署層也提供統一的 API 封裝介面。
Admission Control 對超額請求會立即回應 429 + Retry-After,不會無限排隊墊付;涉及對外發送、資料異動或高敏感內容的高風險動作才會觸發人為審核閘門,一般查詢不受影響,審核逾時採 T+0/4h/8h/24h 逐級升級,避免卡關。工程團隊在導入期會協助排查誤判案例並調整規則,實際的正式 SLA、支援回應時間,建議在評估階段與業務團隊明確約定。
產品定位就是鎖定台灣 160 萬家中小企業面臨的「低成本、高隱私、防洩漏、可治理」需求,架構本身可依租戶規模做資源配置,不是只為大型企業設計;建議透過免費評估先確認實際導入複雜度與費用是否符合預期。
GPU 利用率提升來自 vLLM PagedAttention 記憶體管理技術(導入前約 40% 提升至 80%+);出網費降低則是 JuiceFS 數據在地快取(NVMe 讀取 ≥10GB/s、延遲 <0.1ms)減少跨雲數據傳輸。這些是內部量測數據,實際效益會因既有基礎設施與使用情境而有差異。
安全護欄層可即時攔截 14 類常見安全威脅,並將資安事件日誌(Security Logs)即時留痕與備份,以供後續數位鑑識與合規稽核;系統上線前均通過第三方滲透測試。由於系統採地端部署,實際事件通報與責任邊界(如:基礎設施安全 vs 軟體服務)將於合約與導入階段明確約定。
可以。SecuAgent 會在地端自動優化員工送出的 Prompt——補上清晰的結構、明確的指令與回答格式限制,再安全送往雲端 AI,藉此提高全體員工的 AI 產出品質,降低算力浪費。
可以。SecuAgent 會匿名化分析員工與 AI 互動的頻率、複雜度與 Prompt 品質,產出「AI 職能矩陣報告」,協助 HR/CIO 掌握全公司 AI 使用水準,作為培訓規劃與轉型績效評估的依據;任何可能被重新識別個人的小樣本群組,會自動與部門層級合併(k-匿名化)而非僅隱藏不顯示,分析結果也不會回推個人的實際問答內容,管理洞察與員工隱私兩者兼顧。
讓 AI 安全落地
從今天開始。
14 天免費評估,選擇適合您的部署方案。我們的工程團隊將協助您完成從 PoC 到正式上線的完整流程,並於結案前完成第三方資安滲透測試驗證。